
Proteger o seu VPS: os primeiros cinco minutos
Um novo servidor na internet é analisado em poucos minutos por bots que experimentam palavras-passe. Com estes passos, fica muito à frente deles. Execute-os como root.
1. Atualizar tudo e ativar as atualizações automáticas
- Ubuntu e Debian:
apt update && apt upgrade -y, depoisapt install -y unattended-upgradesedpkg-reconfigure -plow unattended-upgrades. - AlmaLinux e Rocky Linux:
dnf upgrade -y, depoisdnf install -y dnf-automaticesystemctl enable --now dnf-automatic-install.timer.
2. Iniciar sessão com uma chave e desativar as palavras-passe
Coloque primeiro a sua chave SSH no servidor (consulte Iniciar sessão no seu VPS com SSH) e teste se o início de sessão com a chave funciona. Depois, defina em /etc/ssh/sshd_config:
PasswordAuthentication no
e reinicie o SSH com systemctl restart ssh (AlmaLinux e Rocky: systemctl restart sshd). Mantenha a sessão atual aberta até ter verificado, numa segunda janela, que ainda consegue entrar.
3. Uma firewall
- Ubuntu e Debian:
apt install -y ufw, depoisufw allow OpenSSH, eventualmenteufw allow 80,443/tcppara um website, eufw enable. - AlmaLinux e Rocky Linux: o firewalld já está instalado. Por exemplo,
firewall-cmd --permanent --add-service=http --add-service=httpsefirewall-cmd --reload.
Deixe sempre o SSH (porta 22) aberto; caso contrário, fica sem acesso.
4. Fail2ban contra tentativas de adivinhar palavras-passe
apt install -y fail2ban ou dnf install -y epel-release && dnf install -y fail2ban, depois systemctl enable --now fail2ban. Por predefinição, bloqueia os endereços IP que tentam demasiadas vezes uma palavra-passe errada.
5. Um snapshot como rede de segurança
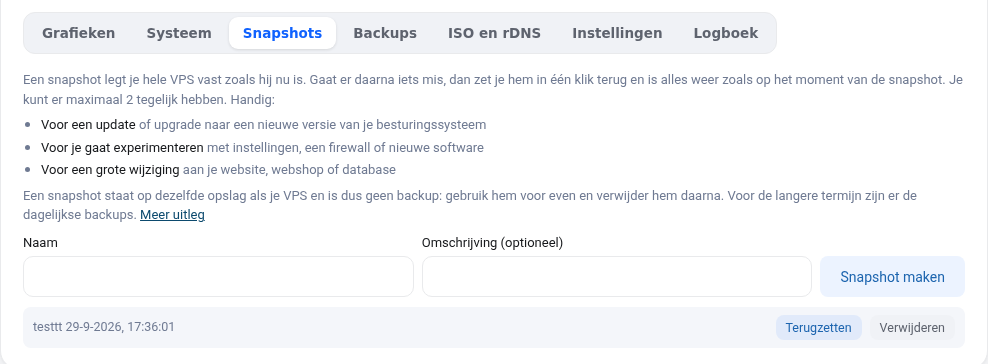
Crie um snapshot no ecrã do seu VPS antes de fazer grandes alterações. Se algo correr mal, restaura-o com um clique. Consulte Snapshots e cópias de segurança do seu VPS.
Não remova o qemu-guest-agent
O programa qemu-guest-agent está instalado por predefinição. Graças a ele, pode definir uma nova palavra-passe de root no ecrã do VPS e ver a utilização do disco. Não o remova.